2026 m. spalio 20 d. nuo 10:47 Revolut būsenos puslapis rodė 31 paslaugą „iš dalies nepasiekiamą“: prisijungimas, kortelių mokėjimai, pervedimai, bankomatai, verslo API. Lietuvoje, Airijoje, Jungtinėje Karalystėje, Prancūzijoje, Ispanijoje žmonės parduotuvėse stovėjo su neveikiančia kortele.
31
nepasiekiama Revolut paslauga
30+
paveiktos Google Cloud paslaugos
europe-west2
1
regionas, nuo kurio viskas priklausė
0
įsilaužimo požymių
Pirmas klausimas, kurį man uždavė trys klientai iš ryto: ar Revolut nulaužė? Ne. Peržiūrėjau Google Cloud būsenos puslapį, inžinierių diskusijas ir įsilaužėlių kanalus – štai mano išvados.
1. Kas iš tikrųjų nutiko
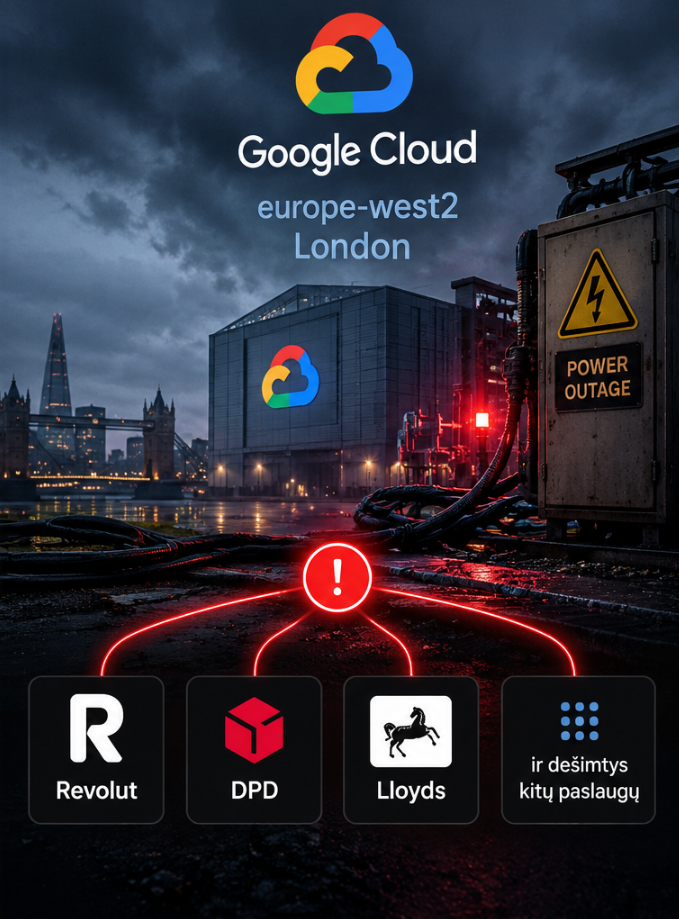
- Google Cloud regione europe-west2 (Londonas) 09:08 Lietuvos laiku prasidėjo incidentas, paveikęs daugiau nei 30 paslaugų: virtualias mašinas, duomenų bazes, tinklą, saugyklą. Google priežasties viešai neįvardijo; neoficialiai, per Google atstovus klientams, kalbama apie elektros tiekimo dingimą duomenų centre.
- Revolut infrastruktūra veikia Google Cloud. Pati Revolut pranešė tik apie „sutrikimą, paveikusį kelias paslaugas“ ir kad pinigai bei duomenys saugūs. Ryšį su Google patvirtino Reuters šaltinis.
- Jokių įsilaužimo, DDoS ar išpirkos reikalavimų šią dieną nėra. Rugsėjo mėnesio Revolut Bank UAB incidentas, kai per suklastotus Italijos policijos prašymus buvo išduoti apie 700 klientų duomenys, su šiuo išjungimu nesusijęs.
- Kartu su Revolut gulėjo DPD, Lloyds ir dešimtys mažesnių paslaugų, kurių niekas neminėjo.
2. Ką tai reiškia Lietuvos įmonei
Bankas su milijardine infrastruktūra ir šimtais inžinierių neveikė kelias valandas dėl vieno regiono vienoje šalyje. Ne dėl atakos. Dėl to, kad visa sistema priklausė nuo vienos vietos, o perkėlimas į kitą regioną nebuvo nei automatinis, nei greitas.
Esmė
Jei jūsų buhalterija, sandėlis ar klientų sistema gyvena pas vieną debesų tiekėją viename regione, jūs esate toje pačioje situacijoje. Skirtumas tik tas, kad apie jus žiniasklaida nerašys.
Kibernetinio saugumo įstatymas ir NKSC reikalavimai tai vadina veiklos tęstinumu. Praktiškai tai trys klausimai, į kuriuos vadovas turi žinoti atsakymą be IT skyriaus:
- Kiek valandų įmonė gali dirbti be pagrindinės sistemos ir ką tuo metu daro darbuotojai.
- Kur yra kopija ir kada paskutinį kartą ji buvo realiai atkurta, ne tik padaryta.
- Kas priima sprendimą persijungti į atsarginį variantą ir per kiek laiko.
Jei atsakymas į bet kurį iš jų yra „reikėtų pasiklausti“, tęstinumo planas egzistuoja popieriuje, bet ne praktikoje. Revolut šiandien parodė, kaip atrodo skirtumas.
3. Ką daryti dabar
Patikrinkite, nuo kokių išorinių paslaugų priklauso jūsų kritiniai procesai: bankas, debesis, el. paštas, apskaitos sistema. Prie kiekvienos užrašykite, kiek laiko be jos ištversite ir koks yra atsarginis kelias. Tai vienas lapas ir dvi valandos darbo. Dauguma įmonių, su kuriomis dirbu, šito lapo neturi, kol neištinka pirmas toks rytas.
Šaltiniai: Google Cloud būsenos puslapis (incidentas europe-west2, 2026-10-19 23:08 PDT), Revolut pranešimas X tinkle, Reuters, Hacker News inžinierių diskusijos, SecurityWeek (2026-09 incidentas).
Veiklos tęstinumo patikra
Kartu sudarysime kritinių priklausomybių lapą, įvertinsime atsargines kopijas ir atkūrimo laiką pagal KSĮ ir NKSC reikalavimus.
Susisiekti su PROKSI