Užpuolikams nereikėjo pavogti duomenų bazės ar užšifruoti serverių. 2026 m. spalio 11–12 d. jie nuotoliniu būdu paveikė fizinį procesą – šaldymo sistemų darbą – šimtuose Prancūzijos prekybos centrų ir sukėlė tiesioginius finansinius nuostolius.
Tarp paveiktų tinklų žiniasklaida nurodė „Intermarché“, „Netto“, „Carrefour“, „Monoprix“, „Coopérative U“ ir „E.Leclerc“ parduotuves. Buvo sugadinti šaldyti ir greitai gendantys produktai, kai kur kilo gaisrai, pranešta apie galimus milijoninius nuostolius eurais. Tikslūs parduotuvių skaičiai ir bendra žala viešai dar tikslinami.
~50 °C
temperatūra šaldytuvuose
pagal žiniasklaidą
4
paveiktos valdiklių šeimos
pagal CERT-FR
6+
prekybos tinklai
0
atakuotų IT serverių
Svarbiausia išvada
Nepakankamai apsaugota OT (operacinių technologijų) infrastruktūra gali sukelti fizinę žalą, net jei pagrindinė įmonės IT infrastruktūra tiesiogiai neatakuojama.
1. Kas patvirtinta
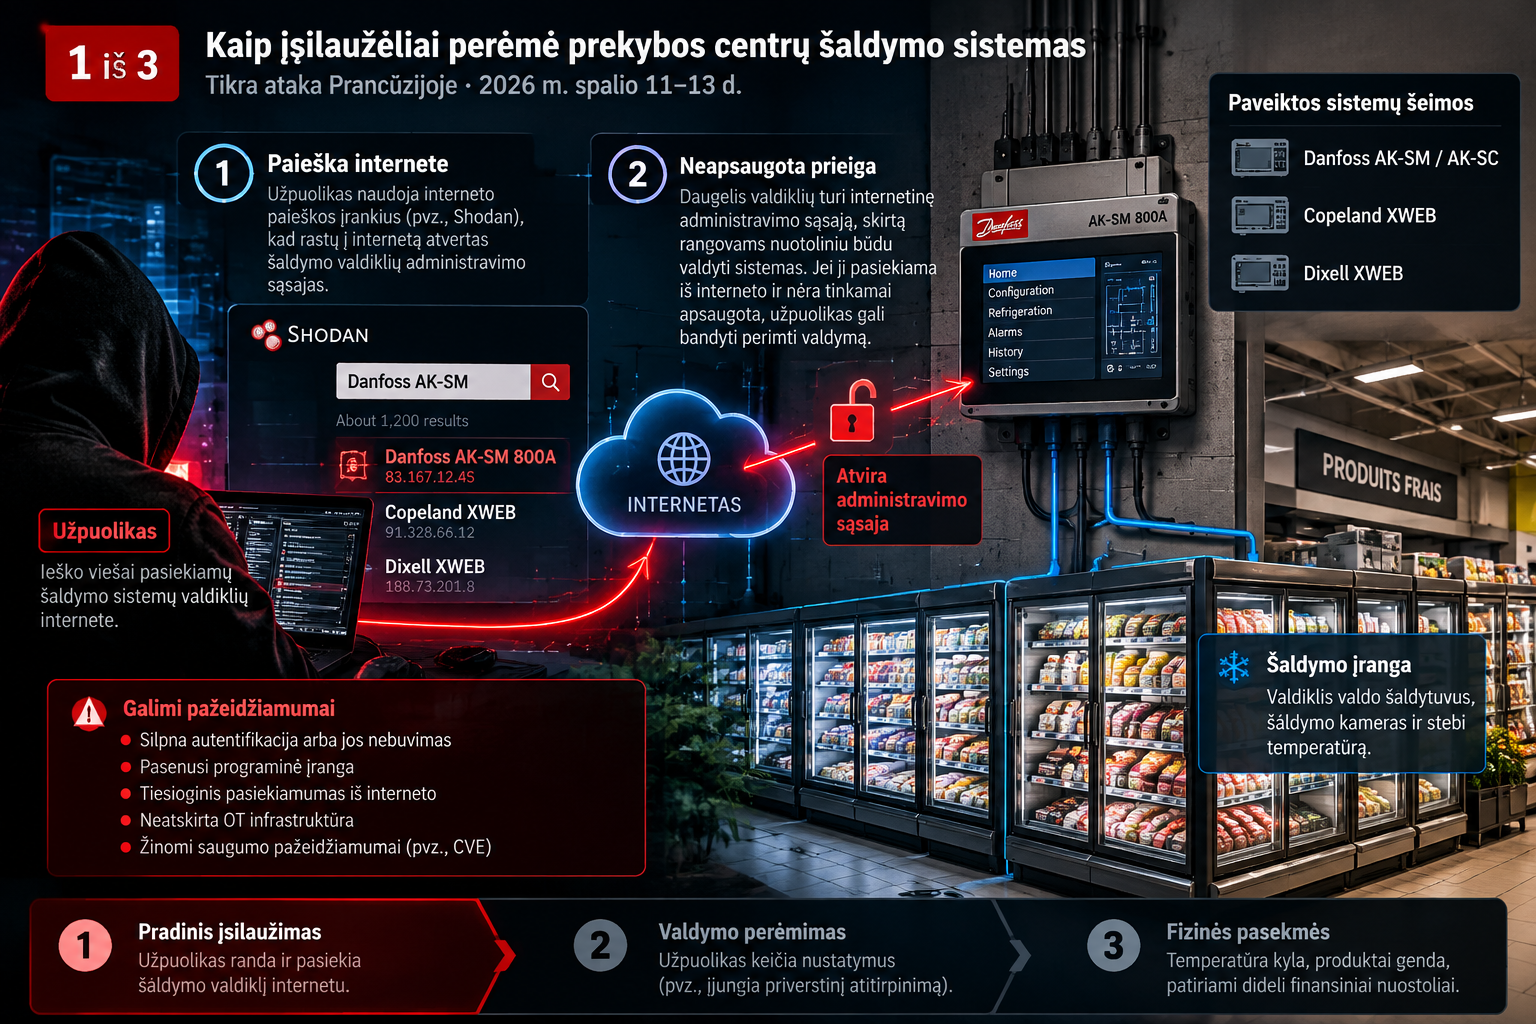
- Taikinys – centralizuoti šaldymo valdikliai, kurie stebi temperatūrą, valdo darbo ciklus, signalizuoja apie gedimus ir leidžia technikams nuotoliniu būdu keisti nustatymus.
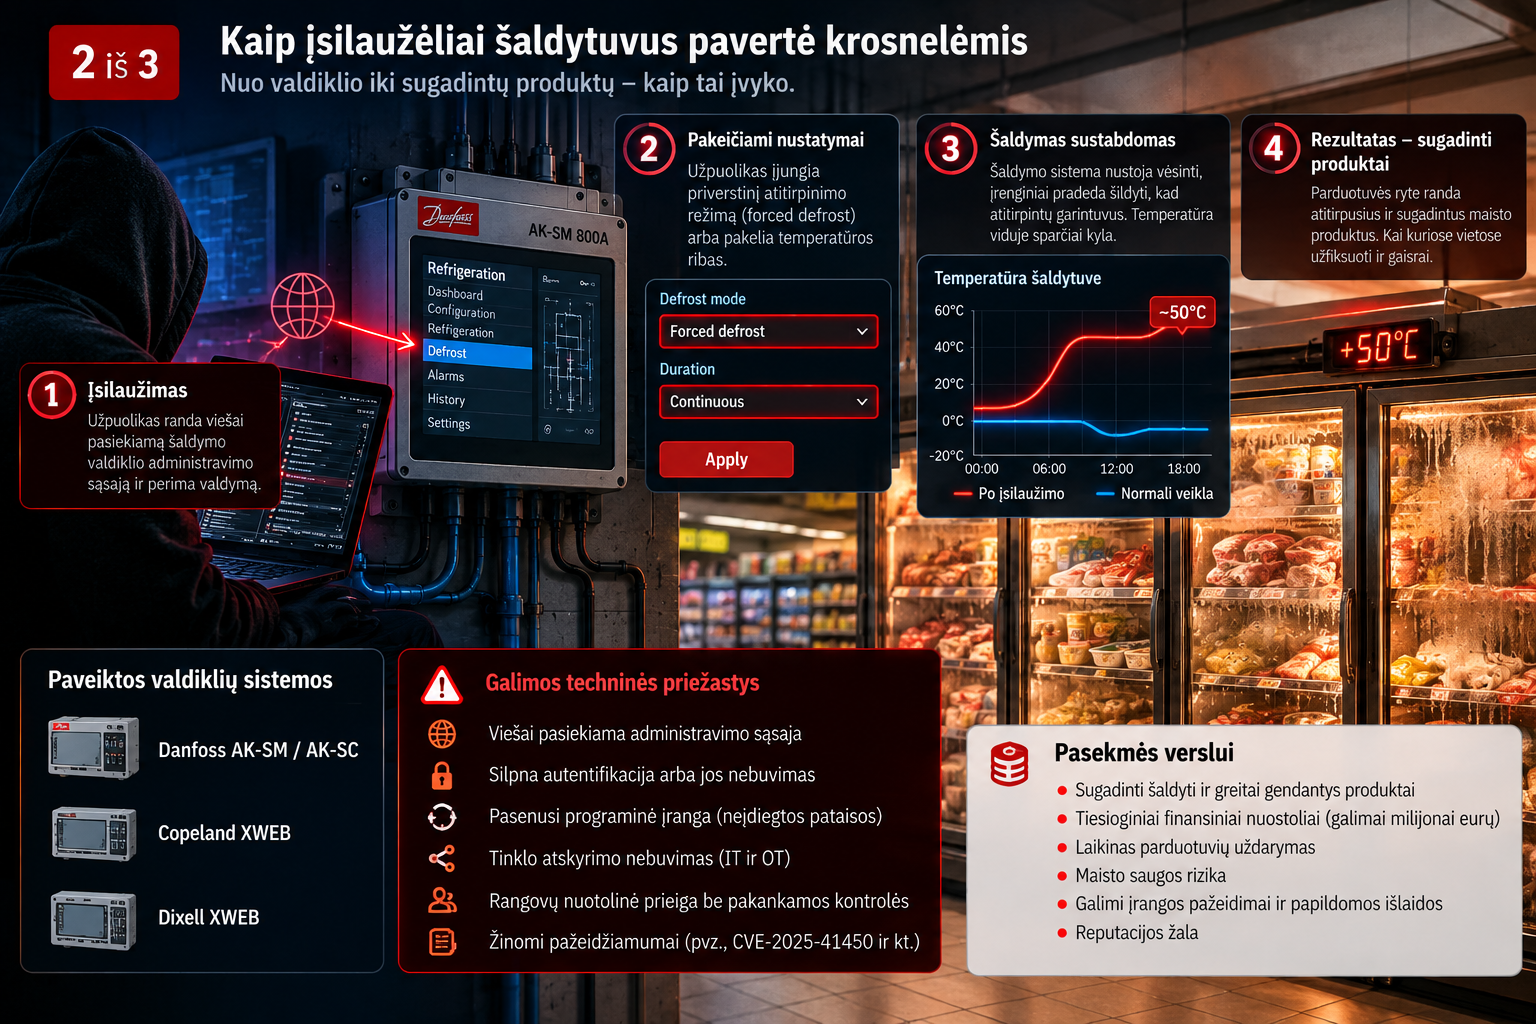
- Prancūzijos CERT-FR nurodė, kad buvo kompromituotos „Danfoss AK-SM / AK-SC“, „Copeland XWEB“ ir „Dixell XWEB“ valdiklių šeimos.
- Žiniasklaidos duomenimis, užpuolikai įjungė priverstinį atitirpinimo režimą (forced defrost) ir kėlė temperatūros ribas – priežiūrai skirta funkcija panaudota produktams sugadinti.
- Darbuotojai ryte rado sugadintus produktus: nurašytos prekės, galimi įrangos pažeidimai, laikinas parduotuvių darbo sutrikimas ir maisto saugos rizika.
2. Kas tik tikėtina
Būtina atskirti patvirtintus incidento faktus nuo prielaidų. Viešai nepatvirtinta, kad kiekvienoje parduotuvėje buvo panaudotas tas pats pažeidžiamumas ar tas pats įsilaužimo kelias. Toliau – techniškai tikėtina schema, o ne forensinė rekonstrukcija.
- Internete pasiekiamas valdiklis – viešas administravimo portalas, skirtas rangovo nuotolinei priežiūrai, be tinkamo tinklo atskyrimo.
- Prieigos perėmimas – silpna ar nebuvusi autentifikacija, numatytieji slaptažodžiai, pasenusi programinė įranga ar kita spraga.
- Parametrų pakeitimas – šaldymo ir atitirpinimo funkcijų, temperatūros ribų ar aliarmų keitimas.
- Fizinė ir finansinė žala – temperatūros kilimas, sugadintos prekės, galimi įrangos pažeidimai.
Tyrėjų rastos spragos – ne įrodymas, o įspėjimas
2026 m. rugpjūtį „Claroty Team82“ paskelbė „Danfoss AK-SM 800A“ valdiklių analizę ir nustatė tris spragas: CVE-2025-41450 (autentifikavimo apėjimas per paslėptą „code-of-the-day“ mechanizmą), CVE-2025-41451 (komandų injekcija el. pašto nustatymuose po prisijungimo) ir CVE-2025-41452 (galimybė keisti žiniatinklio serverio konfigūraciją). Jos ištaisytos programinės įrangos versijoje R4.3.1.
Atsargiai su išvadomis
Nėra įrodymų, kad būtent šios spragos panaudotos spalio atakoje. Jų negalima automatiškai priskirti „Copeland XWEB“, „Dixell XWEB“ ar visiems „Danfoss“ valdikliams – kiekviena produktų šeima vertinama atskirai, įskaitant atskirus tyrėjų darbus apie „Copeland XWEB Pro“.
3. Kodėl tai rimtas incidentas
4. Ką patikrinti savo aplinkoje
- Inventorizuoti OT įrenginius: šaldymą, HVAC, UPS, generatorius, pastatų automatiką, prieigos kontrolę ir kitus tinklu valdomus įrenginius.
- Pašalinti tiesioginį valdymo sąsajų pasiekiamumą iš interneto – administruoti tik per VPN ar kitą kontroliuojamą kanalą.
- Patikrinti programinės įrangos versijas, saugumo pataisas ir palaikymo pabaigą (EOL); planuoti nebepalaikomos įrangos keitimą.
- Atskirti OT nuo biuro tinklo: atskiri VLAN, ugniasienės taisyklės, tik būtini ryšiai.
- Sustiprinti rangovų prieigą: individualios paskyros, MFA, ribotas laikas ir teisės, audituojami prisijungimai.
- Stebėti proceso anomalijas: temperatūros ribas, neįprastus atitirpinimo ciklus, nustatymų pakeitimus, išjungtus aliarmus.
- Užtikrinti saugos priemonių nepriklausomumą – atskiras temperatūros jutiklis ir aliarmas, kurių negalima išjungti per tą patį valdiklį.
- Parengti reagavimo planą: atsakingi asmenys, rankinis valdymas, konfigūracijų kopijos, atkūrimo procedūros.
CERT-FR rekomenduoja tą patį: pašalinti internetinį valdymo sąsajų pasiekiamumą, naudoti VPN ar apsaugotą valdymo tinklą, atnaujinti programinę įrangą ir pakeisti numatytuosius slaptažodžius. Jei įrenginys jau kompromituotas, vien gamyklinių nustatymų atkūrimo nepakanka, kol lieka pažeidžiama versija.
5. Išvada vadovui
Tai OT saugumo ir veiklos tęstinumo problema, o ne vien tradicinis IT įsilaužimas. Valdiklis, kurio paskirtis – palaikyti saugią temperatūrą, gali tapti priemone sunaikinti realias atsargas. Klausimas yra ne tik „ar mūsų serveriai apsaugoti?“, bet ir „kokius fizinius procesus galima sutrikdyti per bet kurį prie tinklo prijungtą įrenginį?“
Šaltiniai: CERT-FR perspėjimas CERTFR-2026-ALE-012, „Claroty Team82“ tyrimas „Freeze the Controller, Defrost the Food“, „Reuters“ ir AP pranešimai.
OT / IoT saugumo patikra
Surasime internete atvertus valdiklius, įvertinsime rangovų prieigą ir tinklo atskyrimą, pateiksime aiškų veiksmų planą.
Susisiekti su PROKSI